Comprendre les permissions personnalisées
Votre accès ne correspond peut-être à aucun des cinq profils décrits dans cette section. C’est normal : les profils prédéfinis sont des points de départ et un accès au back-office peut être composé sur mesure. Cet article explique de quoi un accès est fait, ce qu’il gouverne et ce qu’il ne gouverne pas.
Profils prédéfinis et modèles sur mesure
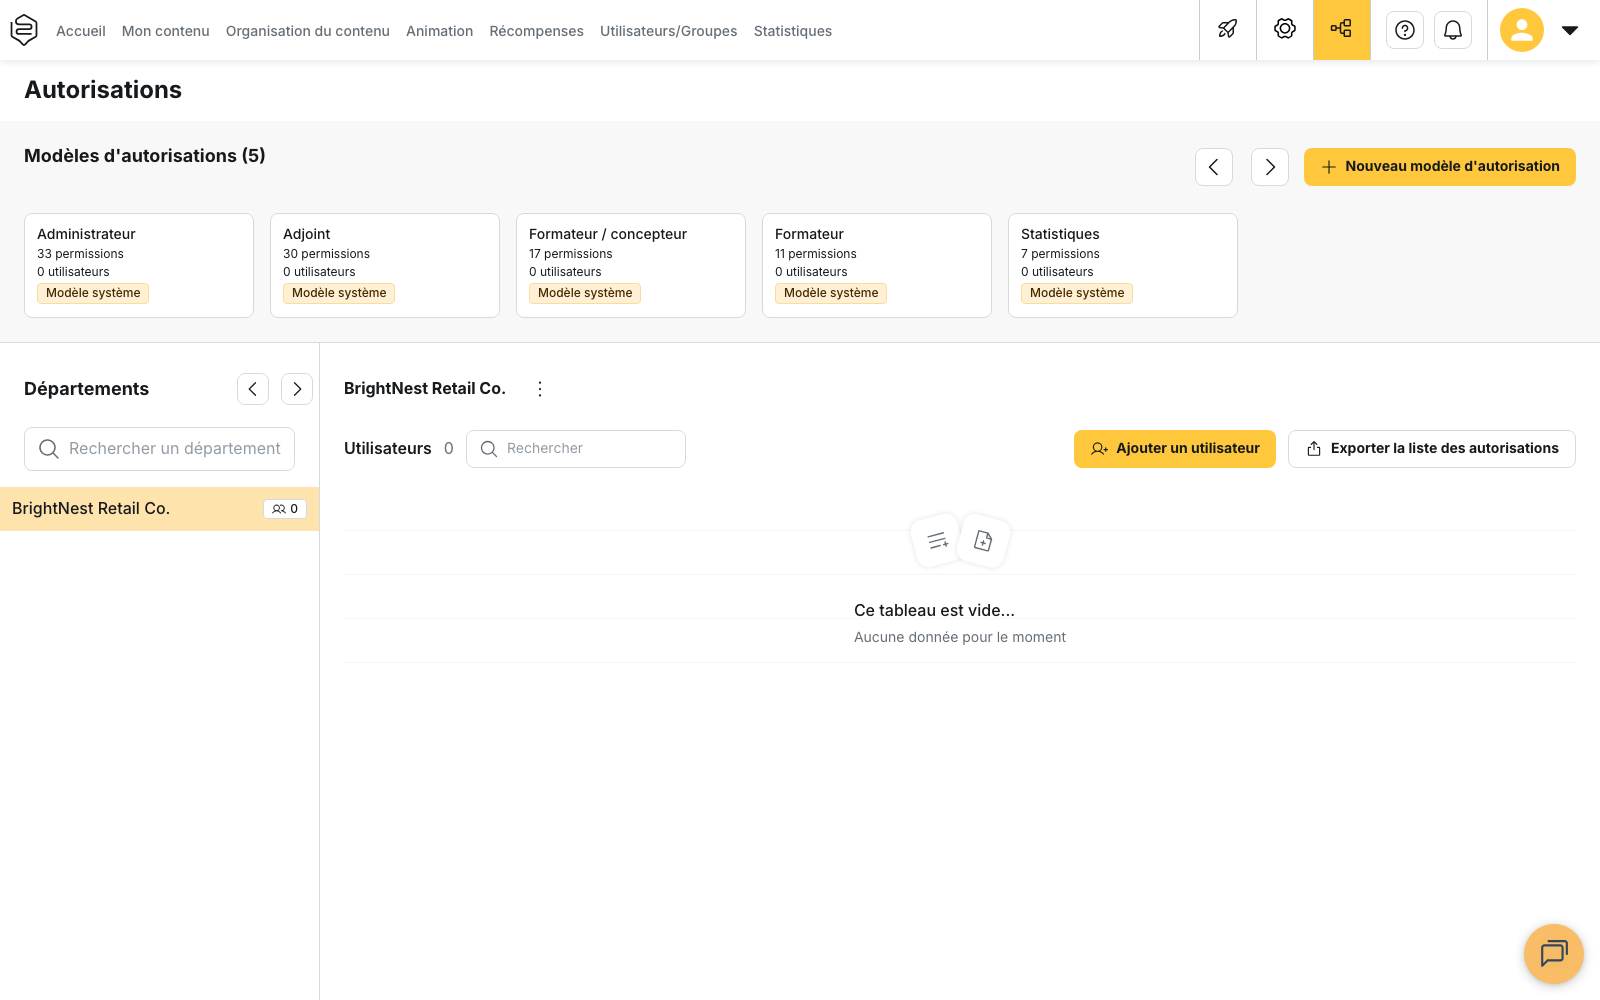
Le menu Autorisations du back-office liste les Modèles d’autorisations :
- les cinq profils livrés avec la plateforme, Administrateur, Adjoint, Formateur / concepteur, Formateur et Statistiques. Ils ne peuvent être ni modifiés ni supprimés ;
- les modèles créés par votre entreprise (« Nouveau modèle d’autorisation ») : un ensemble de droits nommé, appliqué à autant de personnes que nécessaire. C’est cela, une permission personnalisée ;
- une personne détachée de son modèle (« Personnaliser la permission »), qui reçoit un réglage individuel et cesse de suivre les évolutions du modèle. Son accès est alors identifié comme Personnalisé.
Le propriétaire du compte ne porte aucune autorisation : c’est ce qui lui donne tous les droits.
Les quatre familles de droits
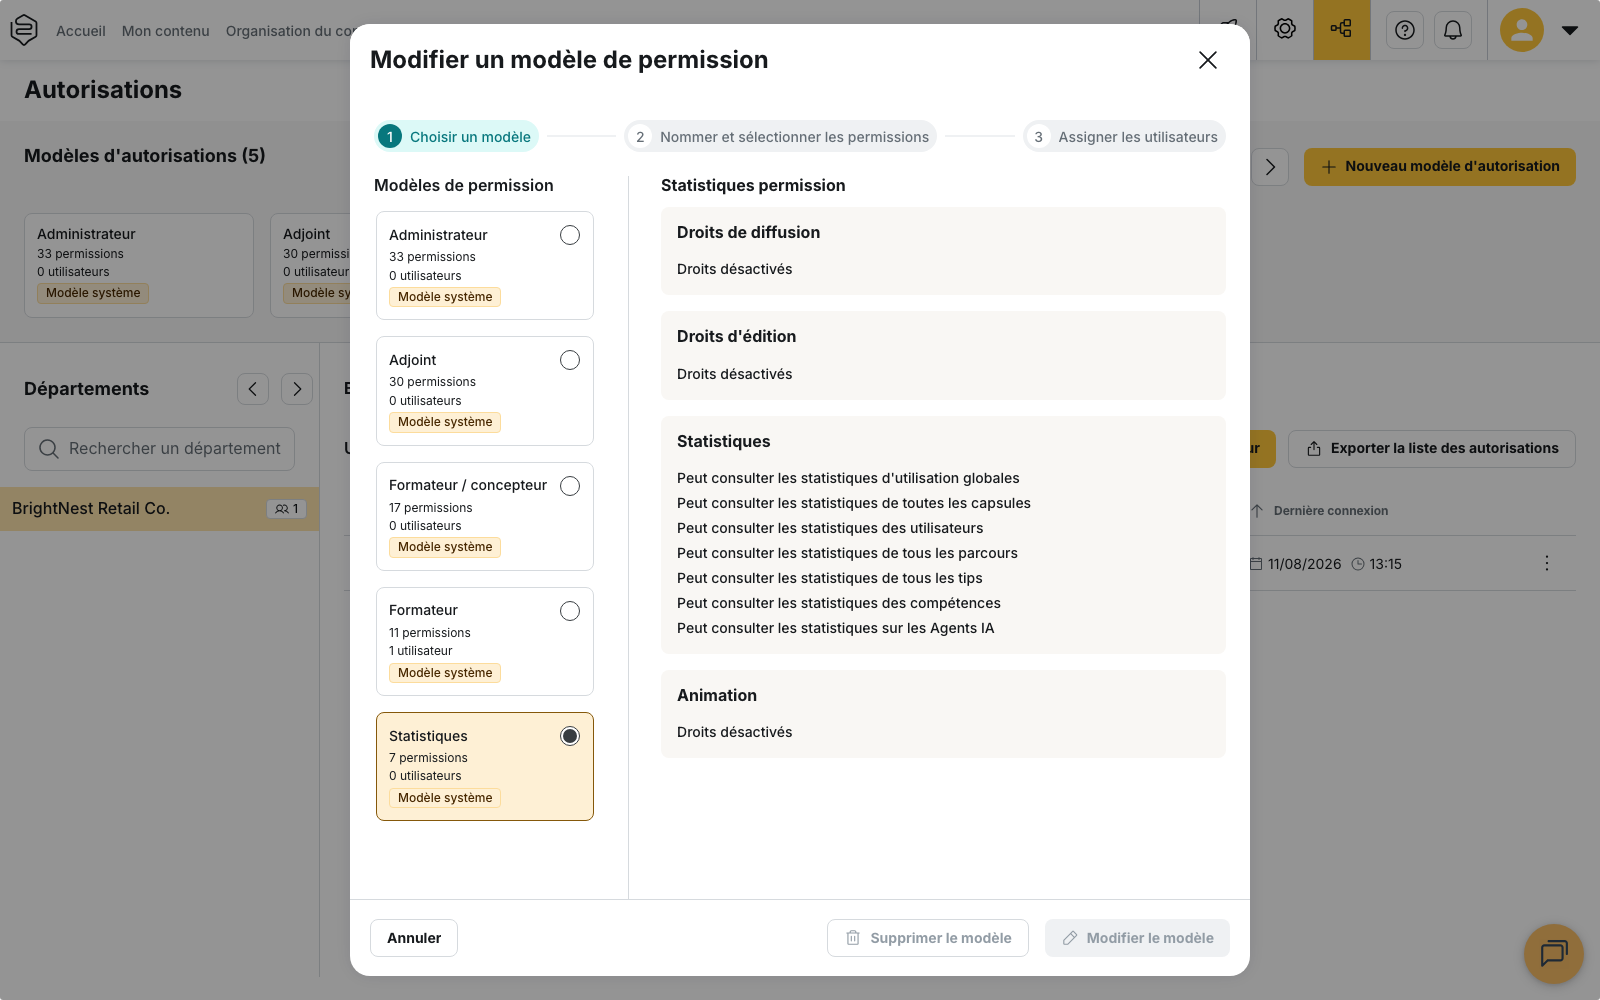
Un accès au back-office couvre quatre familles indépendantes, chacune pouvant être activée ou non :
| Famille | Ce qu’elle gouverne |
|---|---|
| Droits d’édition | Le contenu (capsules, tips, fiches produits), les catégories, les compétences, et la configuration : personnalisation, autorisations, départements, données utilisateur, intégrations IT |
| Droits de diffusion | L’accès aux groupes et aux parcours, leur création, la notification des groupes, les exports SCORM |
| Animation | Le forum, les notifications et emails, les campagnes, les sessions, les récompenses (badges, certificats), les Agents IA |
| Statistiques | Ce que la personne peut consulter, domaine par domaine : global, capsules, utilisateurs, tips, parcours |
S’y ajoute un droit d’administration à part, l’impersonation (« Se connecter comme un utilisateur »). Parmi les profils prédéfinis, seul l’administrateur la porte.
💡 Ce découpage explique les accès qui peuvent sembler incohérents. Une personne peut créer du contenu sans pouvoir le diffuser, tout consulter sans rien pouvoir modifier. Ce sont des familles différentes !
Les graduations
À l’intérieur d’une famille, la plupart des droits se règlent par paliers.
Par exemple, concernant les capsules, il est possible de :
- « Créer et éditer toutes les capsules »,
- « Créer et éditer ses propres capsules »,
- « Créer des capsules soumises à validation »,
- « Pas d’accès aux capsules en édition ».
Les statistiques ajoutent un palier intermédiaire : au lieu de tout ou rien, l’accès porte sur une liste de groupes ou de parcours nommés, sélectionnés au moment du réglage.
C’est ce qui distingue le formateur du formateur/concepteur : le premier ne crée que ses propres capsules, soumises à validation, et ne voit que leurs statistiques ; le second crée sans validation nécessaire et voit tout.
Quand un droit manque
La fonctionnalité correspondante disparaît du back-office : l’entrée de menu, l’onglet ou le bouton ne s’affiche pas.
Un droit qui vous manque et une option désactivée sur le compte de votre entreprise produisent le même effet. Consultez si besoin Pourquoi je ne vois pas cette fonctionnalité ?
Ce qu’une permission ne fait pas
Elle ne définit pas votre périmètre. Votre profil dit ce que vous pouvez faire ; votre département indique à quel niveau de l’organisation vos droits s’appliquent. On voit son département et ce qui est en dessous, jamais à côté. Deux personnes avec le même profil ne voient donc pas la même chose.
Elle ne crée pas la fonctionnalité. Un droit d’édition sur les tips, par exemple, ne produit rien si l’option correspondante n’est pas activée sur le compte de votre entreprise.
Elle ne donne aucun accès au contenu apprenant. Pour voir l’application comme un apprenant, il faut appartenir à un groupe d’utilisateurs associé au contenu.
Le piège des listes explicites
⚠️ Une autorisation accordée via « Restreindre à certains groupes » ou « Restreindre à certains parcours » ne s’étend pas toute seule. Un nouveau groupe créé ne s’ajoute pas automatiquement dans la liste des groupes concernés par une permission personnalisée.
C’est la cause la plus fréquente des « je ne vois pas la nouvelle équipe », pour la diffusion comme pour les statistiques. Pensez à repasser sur les modèles de permissions personnalisées après chaque réorganisation.
Si vous devez créer un modèle
⚠️ Droits nécessaires : créer, modifier ou supprimer un modèle demande le droit « Éditer / ajouter des autorisations ». Sur un compte organisé en départements, ces actions se font depuis le compte parent.
Partez d’un modèle de profil existant et retirez ce qui ne convient pas. Bien souvent, construire de zéro produit des accès que personne ne sait plus justifier six mois plus tard !
Ne créez un modèle que pour un besoin durable et partagé, pas pour une personne : un modèle par individu devient ingérable dès la dixième personne.
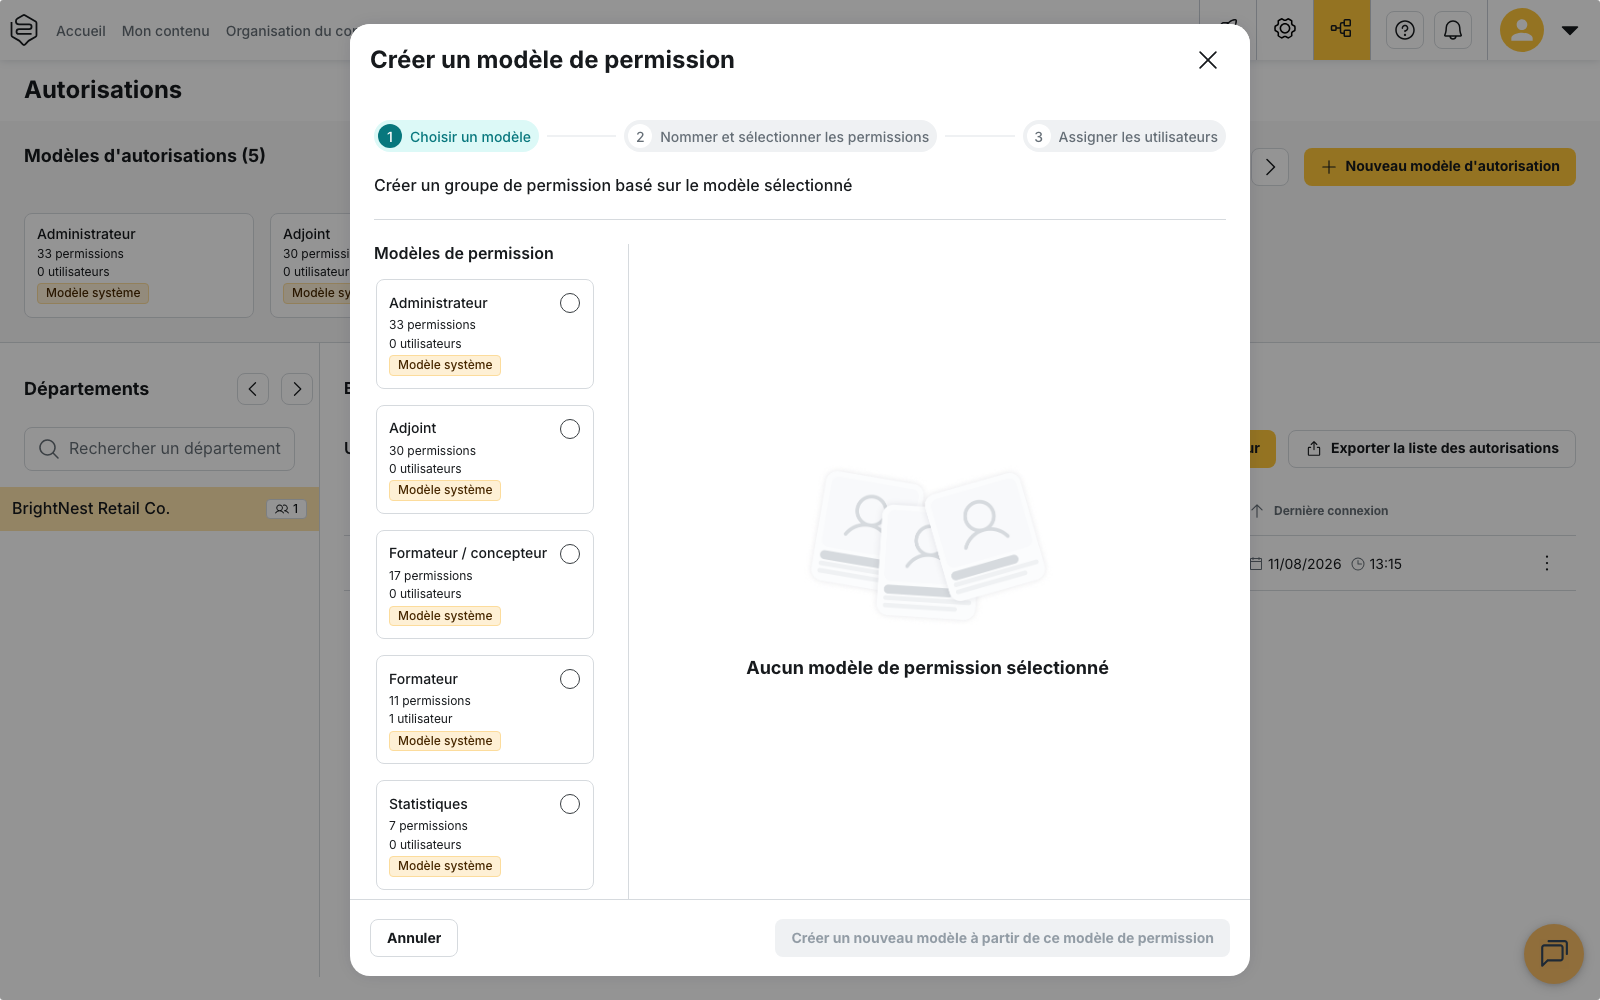
Deux règles encadrent la suppression d’un modèle :
- Un modèle auquel des utilisateurs sont assignés ne peut pas être supprimé : réaffectez-les d’abord à un autre modèle ;
- Un modèle supprimé n’est pas récupérable, car il n’existe pas de corbeille pour les autorisations.
Pour savoir ce que contient votre propre accès, demandez à la personne qui vous l’a donné. Elle voit votre profil et son périmètre depuis le menu Autorisations.
Pour aller plus loin
- Attribuer les droits : créer un modèle et l’appliquer, pas à pas.
- Comprendre la structure et les permissions : comment départements, groupes et permissions s’articulent.
- Pourquoi je ne vois pas cette fonctionnalité ? : trancher entre option manquante et droit manquant.
- Qui peut diffuser quoi : le détail de la famille diffusion.